


在数字资产加速主流化的进程中,安全防线正经历前所未有的考验。2025年初至今,加密货币领域因各类攻击事件已累计损失高达36.3亿美元,这一数字不仅揭示了威胁的严峻性,更暴露了行业基础设施的深层脆弱性。值得注意的是,攻击者的画像与手法均已发生质变——从早期单兵作战的技术极客,演进至如今分工明确的有组织犯罪集团,甚至包括具备国家背景的APT团伙(如朝鲜黑客组织)。他们熟练运用混币器、跨链桥以及分段式提现策略来规避追踪,使得链上反洗钱分析愈发困难。
本报告将深度剖析CoinGecko《2026年加密货币安全状况报告》的核心发现,重点探讨中心化交易所在私钥管理上的持续挑战、去中心化金融在智能合约层面的结构性风险,以及行业内正在崛起的自我保护机制(如交易所保护基金与保险协议)。
威胁态势升级:36.3亿美元失窃的幕后推手
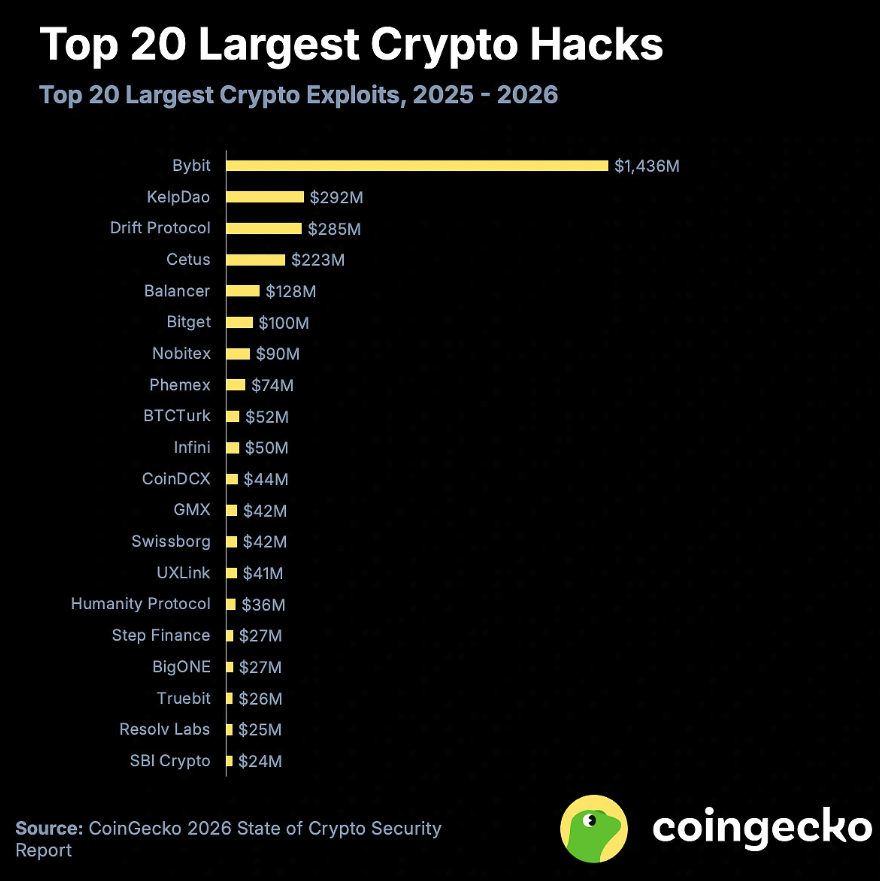
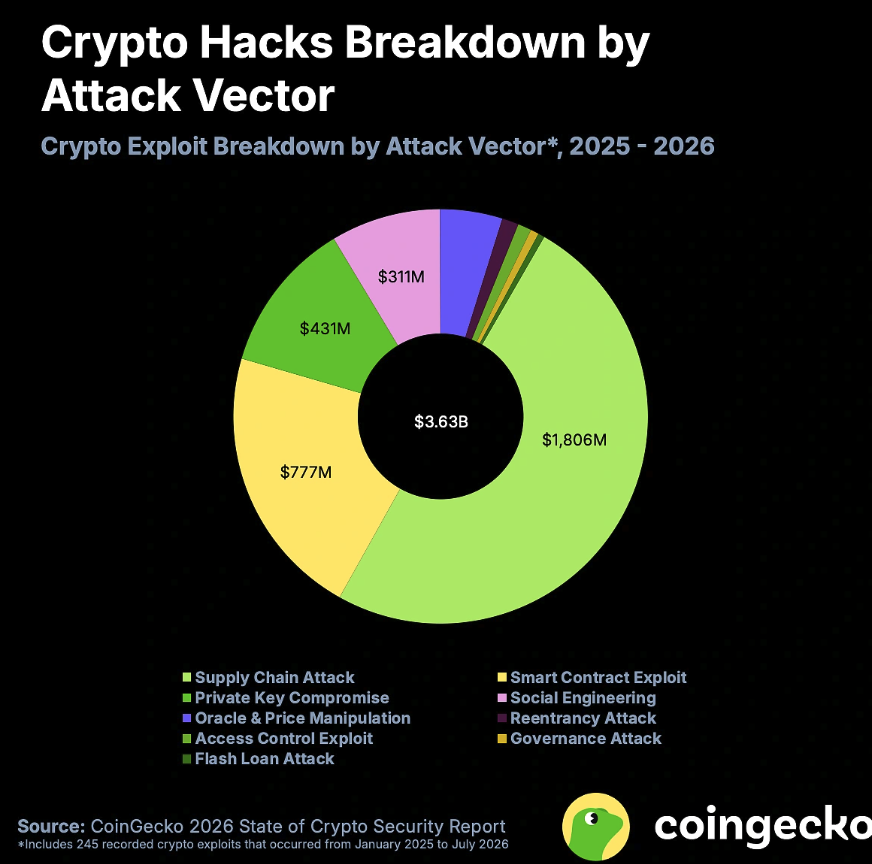
从时间维度来看,2025年1月至2026年7月期间,记录在案的安全事件达到245起,损失总额触目惊心。其中,排名前十的重大攻击事件贡献了超过72.5%的损失金额,呈现出显著的“头部效应”——一旦核心基础设施被攻破,损失往往呈指数级放大。Bybit与KelpDAO遭遇的渗透攻击便属于此类典型的毁灭性事件。
针对不同平台架构,攻击面的差异尤为明显:
- 中心化交易所的命门:私钥泄露依旧是导致资产损失的首要原因。无论是冷钱包的物理安全疏漏,还是内部人员的社会工程学利用,私钥一旦失控,后果不堪设想。
- 去中心化应用的阿喀琉斯之踵:复杂的智能合约逻辑漏洞导致约5.46亿美元的直接损失。合约升级时的权限控制缺陷与业务逻辑的非预期调用是主要技术痛点。
此外,预言机报价操纵与市场深度操控作为衍生攻击手段,对两类平台均构成持续威胁。值得注意的是,部分头部机构(如Bitget、Binance和Hyperliquid)因内部机制错误引发的意外损失,也提示了“人祸”在安全风险中的权重正在上升。
审计迷信的破灭:传统安全审查为何失效?
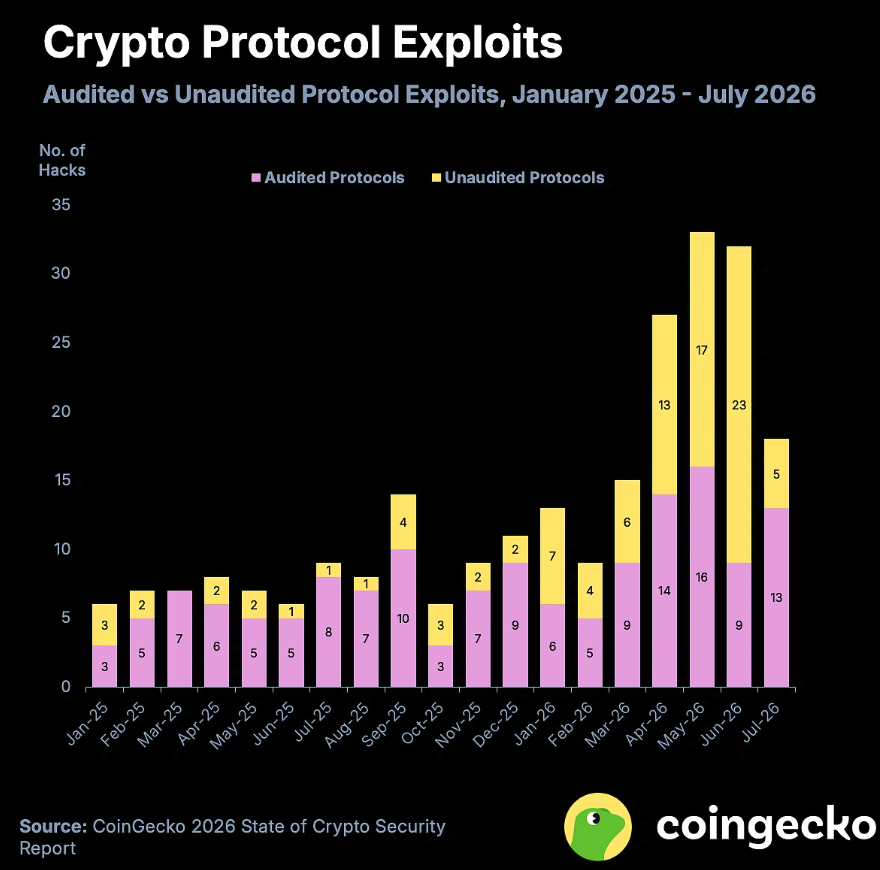
一个反直觉的现象是:60%的受害平台在攻击发生前均已完成过独立安全审计。在245起事件中,147起针对的是已通过审计的协议,且这些平台占据了总损失金额的88.44%。这强烈暗示——审计已沦为一种“合规仪式”,而非安全保证。
更深层的逻辑在于:攻击面早已突破智能合约代码的边界。绝大多数攻击针对的是外部基础设施的薄弱环节、未经审计的新增代码逻辑,抑或是通过去中心化治理机制发起的“合法作恶”。据统计,仅11%的事件涉及智能合约范围内的代码漏洞,尽管这11%依然造成了高达3.96亿美元的损失。
对于中心化交易所而言,它们往往跳过传统开源审计,转而依赖监管合规与储备金证明(PoR)来建立信任。这种范式虽然提升了财务透明度,但在应对社会工程攻击与私钥保管的物理安全上,依然存在难以逾越的护城河缺口。
保险护航缺位:链上承保能力暴跌20.2%
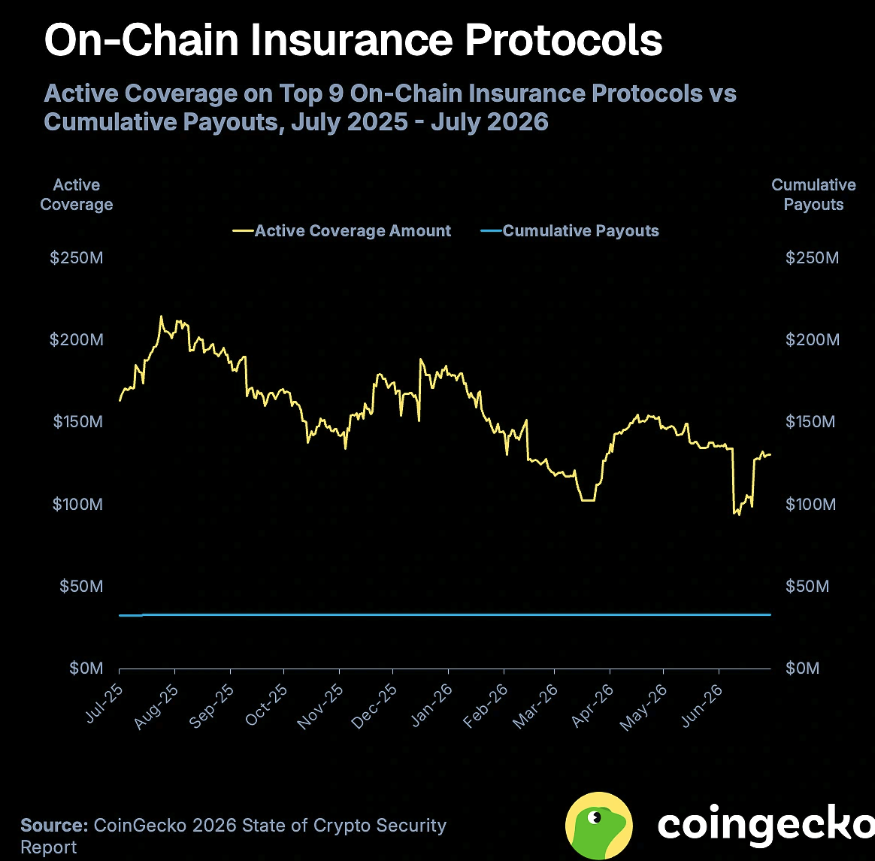
面对风险的激增,理论上保险需求应随之上升,但市场反馈恰好相反。顶级加密保险协议的有效承保范围从1.632亿美元萎缩至1.302亿美元,跌幅达20.2%。与此同时,累计赔付额维持在大约3300万美元,并未出现赔付潮。
这种“供需双冷”的局面主要归因于以下结构性矛盾:
- 定价失灵:高波动性与低流动性使得精算模型失效,保费昂贵但赔付条件极为苛刻。
- 免责条款过宽:现有保单通常只覆盖已验证的智能合约漏洞。一旦损失源于人为操作失误、私钥丢失或行情剧烈波动,索赔极大概率被驳回。
这一困境导致链上保险市场的商业可持续性备受质疑。截至2026年8月,追踪的9个主流链上保险协议中已有5个宣布停止运营或被迫转型。
交易所防御进化:从被动赔付到主动保护基金
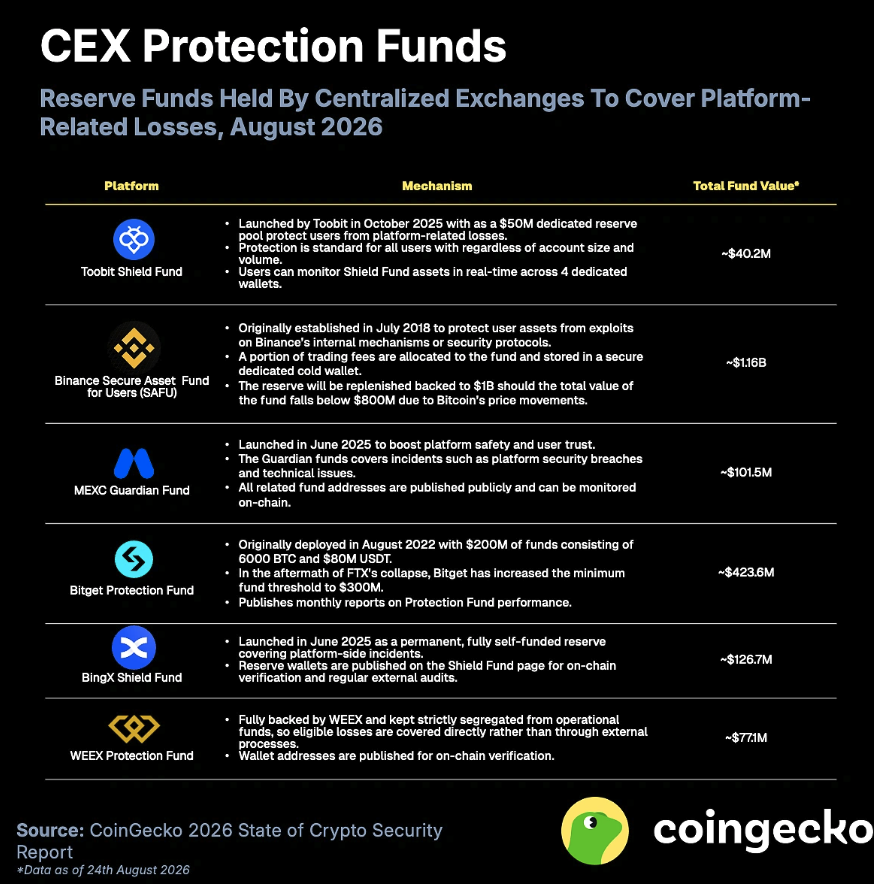
在市场机制失灵的地方,中心化交易所选择以“信用背书”填补缺口。为了对冲系统性风险并重塑用户信心,包括Toobit在内的多家头部交易所正在积极建立专项保护基金。这类基金类似于传统金融的投资者保护计划,旨在当平台遭遇非用户过错的安全漏洞时,动用自有资金池优先赔付用户损失。
这种机制显著提升了用户资金的安全垫厚度。尽管它无法完全消除攻击风险,但在应对私钥泄露或内部操作失误时,提供了一道有效的缓冲地带,避免因单一事件引发恐慌性挤兑。
市场资讯部点评
行业加速出清,安全已成核心竞争力。 本报告数据表明,加密货币行业正从“野蛮生长”过渡到“精细化风控”阶段。私钥管理与智能合约漏洞的损失占比居高不下,反映出技术攻防已进入白热化。传统审计模式的失效意味着,未来的安全评估必须具备动态性与上下文感知能力。交易所保护基金的推出虽是亡羊补牢的举措,但实则是对用户资产安全承诺的重大升级。市场资讯部认为,短期内链上保险难以复苏,而中心化平台的自有资金垫付机制将成为用户选择交易所的核心KPI之一。对于项目方而言,能否引入实时监控与攻击诱捕系统,将决定其在下半场竞争中的生存资格。







