
事件全貌:一次绕过私钥的攻击
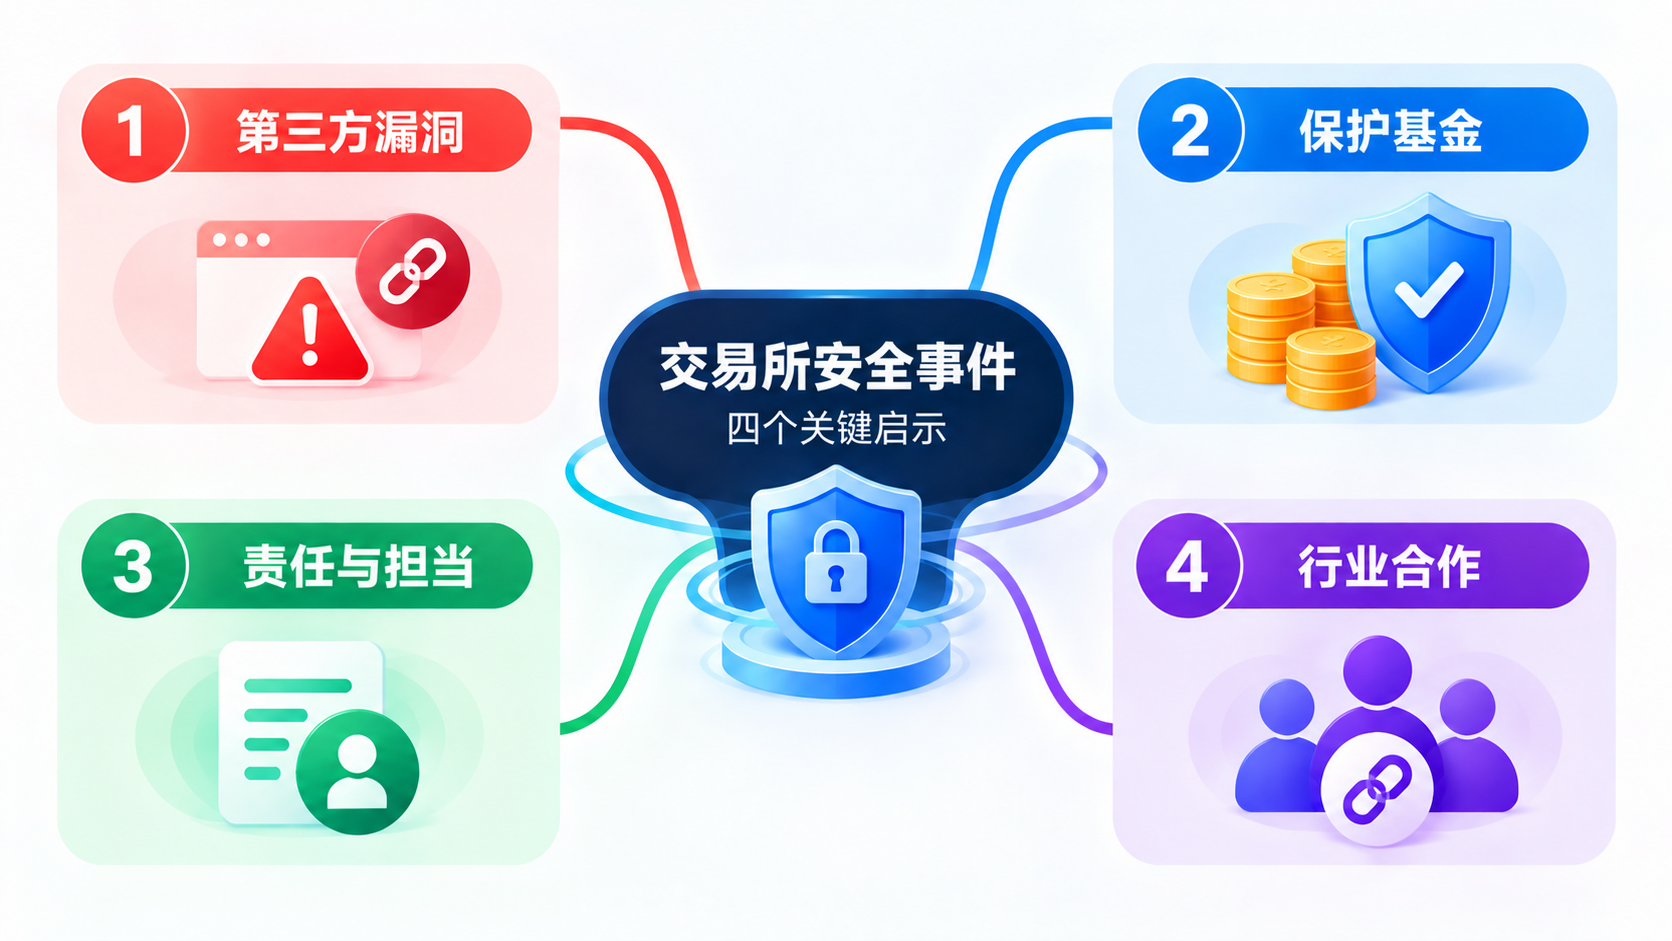
2024 年 9 月 25 日,Bitget 遭遇平台运营八年来首次重大安全事件,最终确认约 3.88 亿美元资产受到影响。这起事件最特别之处在于:私钥没有泄露,冷钱包未被攻破,智能合约也不存在漏洞——攻击者找到的突破口,是平台依赖的一款第三方安全产品。
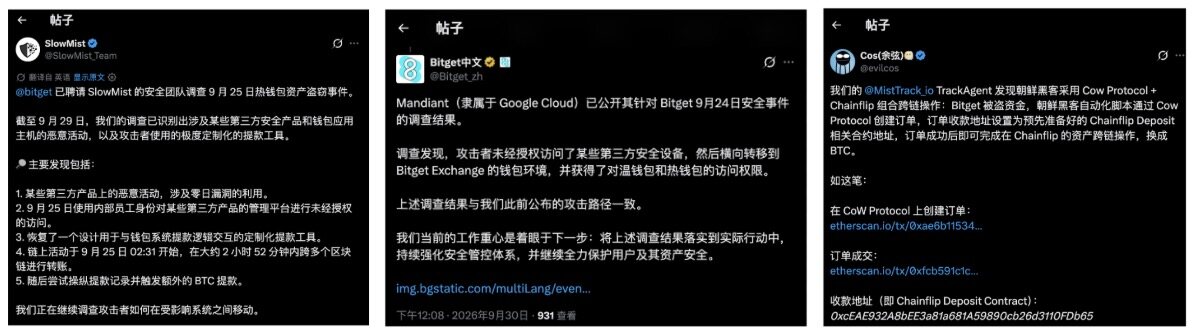
根据 SlowMist 与 Mandiant 的联合调查,攻击链的起点是该第三方安全产品节点上的一个零日漏洞(Zero-Day Vulnerability),即厂商与使用方此前均未知晓、也无补丁可打的安全缺陷。攻击者借此窃取内网权限凭证,向钱包系统伪造提现指令,绕过了常规风险校验流程,在多个网络上完成了 17 笔大额转账。
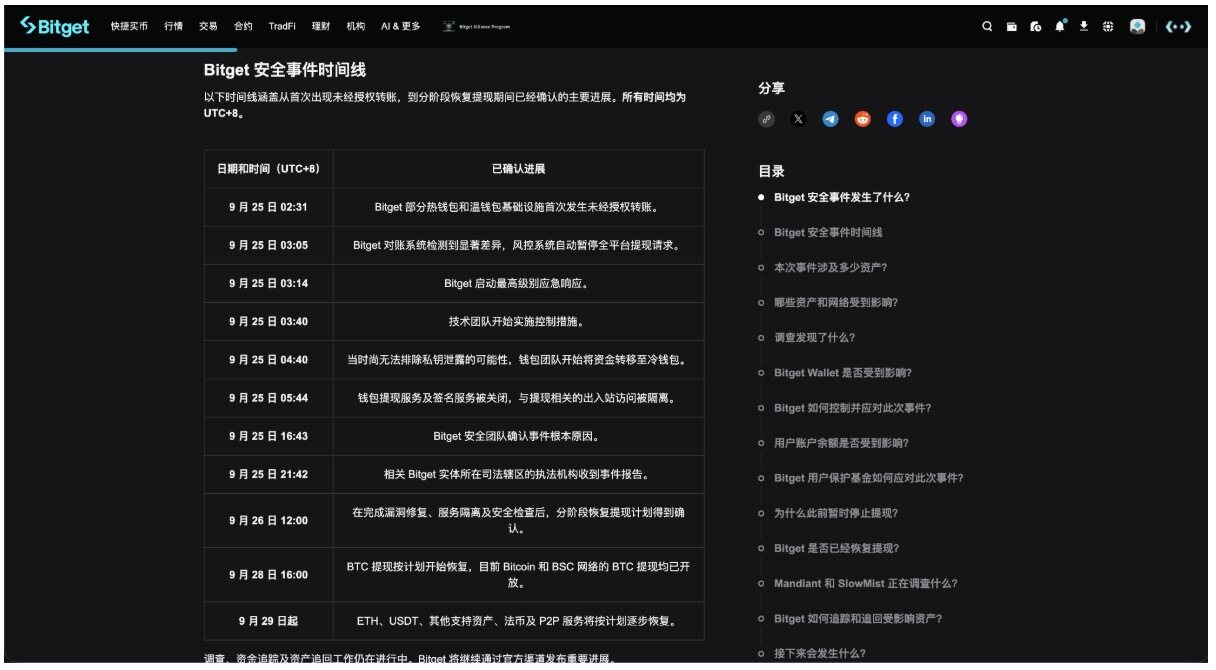
| 时间节点(北京时间) | 关键动作 |
|---|---|
| 9月25日 02:31 | 链上出现最早确认的小额转账 |
| 02:58–04:09 | 攻击者通过 ETH、XRP、BNB Chain 等 8 条网络完成 17 笔大额交易 |
| 03:05 | 对账系统发现资金差异,触发全平台提现阻断 |
| 03:14 | 启动最高级别应急响应,资产向冷钱包转移 |
| 事后 | 停用受影响第三方功能,重新签发内部凭证,提现增加独立校验 |
Gracy Chen 在后续直播中透露,攻击者完成操作后还删除了部分痕迹,增加了取证难度。这一细节也解释了为何攻击入口的确认花费了数日——在根因未明之前,平台选择不抢先下结论。
保护基金:四年前埋下的伏笔
真正让事件走向转折的,是一只 2022 年就已设立的基金。
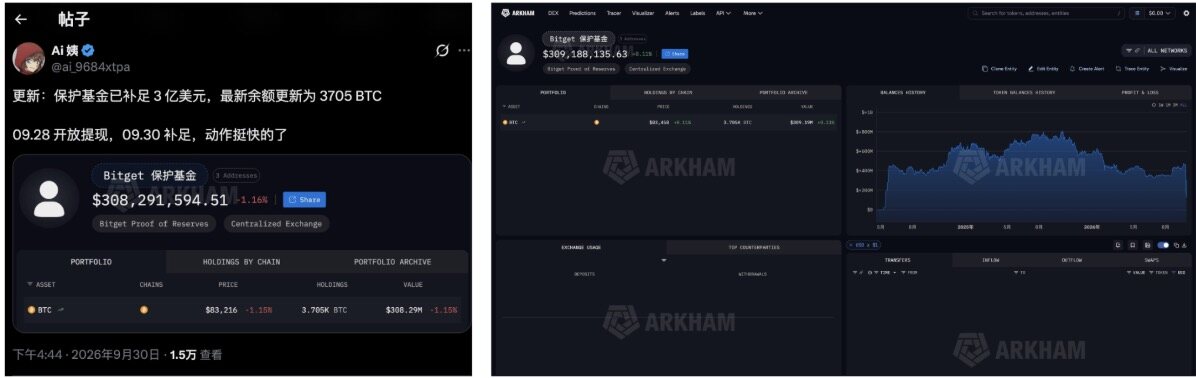
事故发生时,Bitget 用户保护基金持有 5,500 BTC,价值超过 4.64 亿美元,足以覆盖最终确认的 3.88 亿美元损失。平台随即明确表态:损失由保护基金承担,用户账户余额不受任何影响。
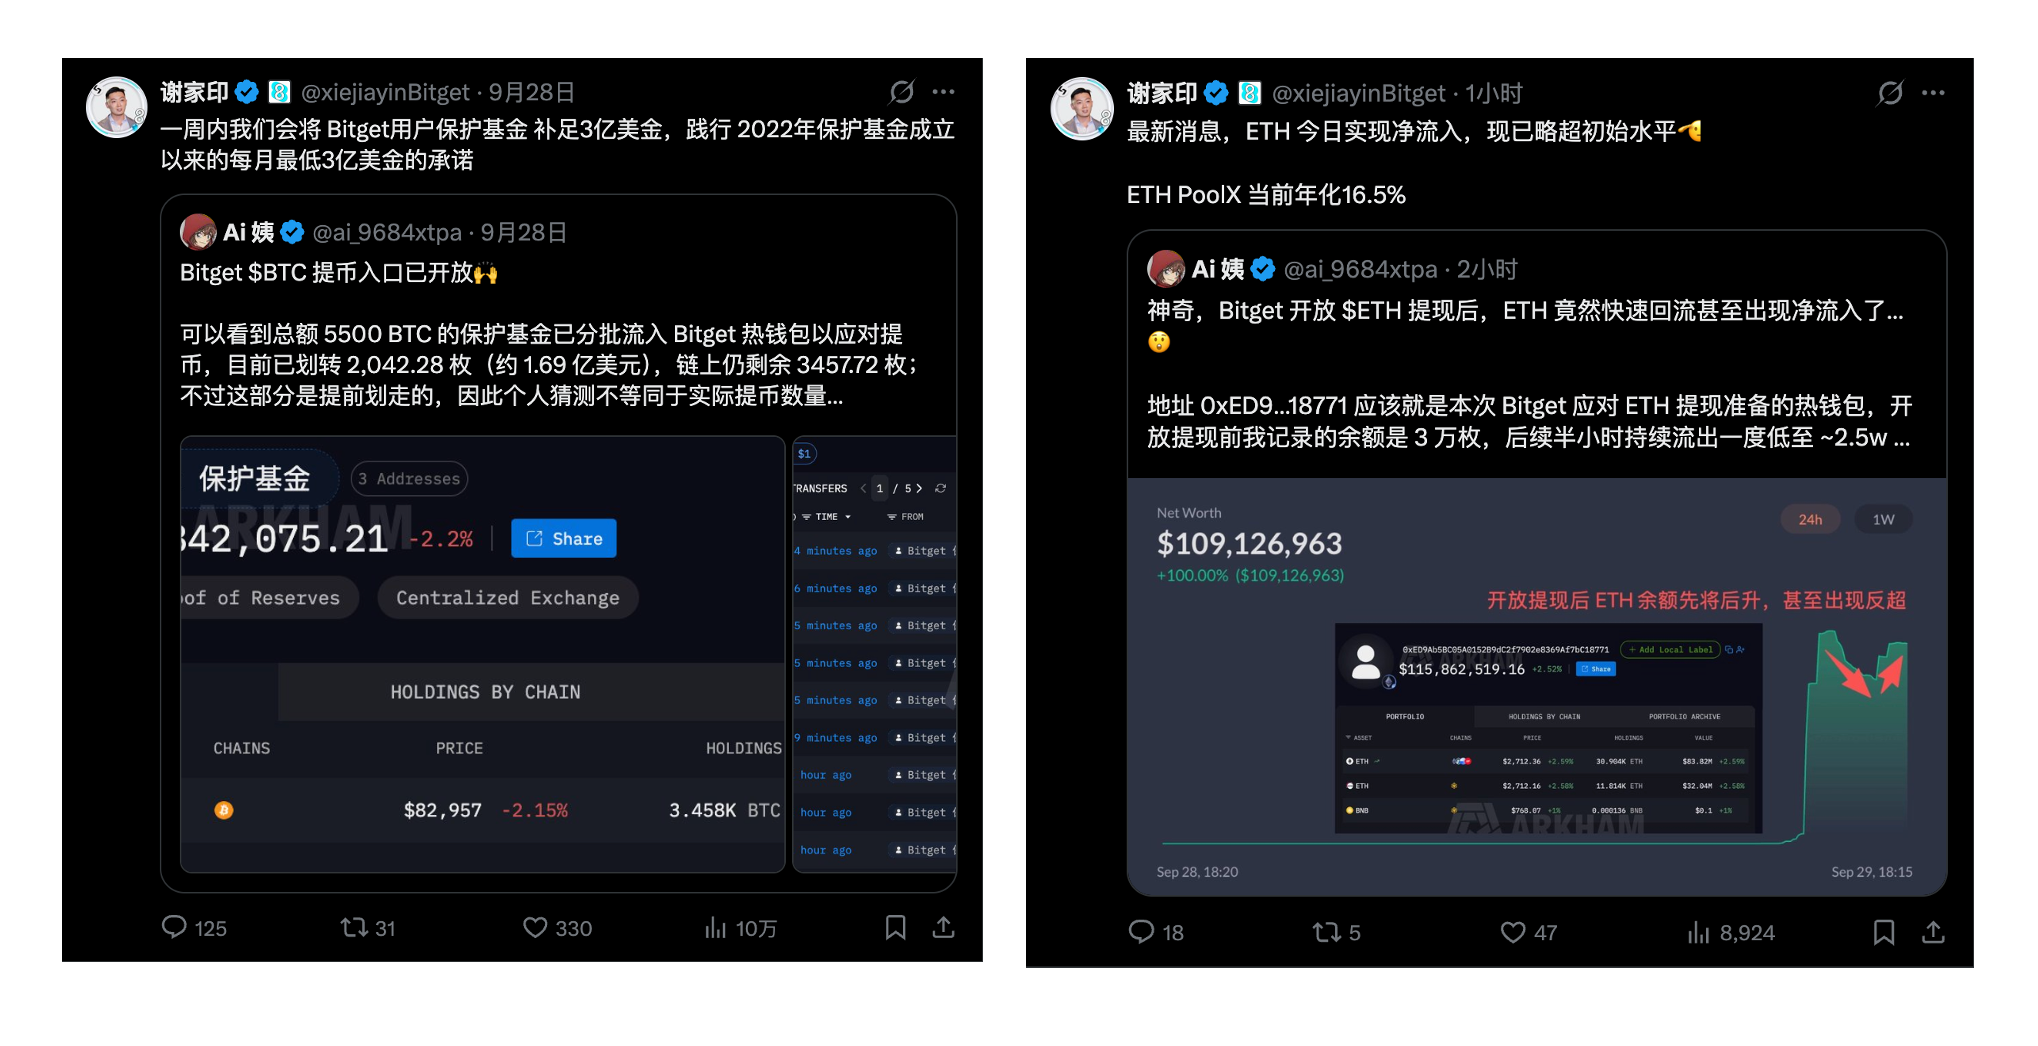
9 月 28 日 BTC 恢复提现前,链上分析师 Ai 姨已监测到 2,042.28 BTC 从保护基金地址转入 Bitget 热钱包。9 月 30 日,Gracy 此前"一周内补足至 3 亿美元基准规模"的承诺如期兑现。
这套机制的关键不在于金额大小,而在于它的可验证性:基金地址长期公开可查,规模基准明确,动用后有补充规则。它不是事故后临时宣布的赔付方案,而是四年前就写好的应急预案。
同日,Bitget 发布第 47 期储备金证明(PoR),总储备金率 131%,覆盖 19 类资产,BTC、ETH、USDT、USDC 储备金率分别为 142%、110%、107% 和 154%。资金透明度与保护基金形成了双重验证。
提现恢复:分批兑现的时间表
多币种、多网络、涉及第三方软件与内部权限——排查范围之广,决定了提现不可能一次性全开。Bitget 选择了一条更稳妥的路径:先公布时间表,再逐项兑现。
- 9月28日 16:00:BTC 恢复提现
- 9月29日:ETH 及相关网络恢复
- 9月30日:USDT 及相关网络恢复
- 10月2日:其他代币、法币及 C2C 服务恢复
截至发稿,所有币种均已按计划恢复提现。这种"先承诺、后执行"的节奏,与事故初期 Gracy 连续三小时社区直播、谢家印持续更新进展的沟通方式一脉相承——确定的信息及时公布,不确定的不抢着定论。
资金流向逆转:信任的链上证据
9 月 29 日 ETH 恢复提现后,链上数据出现了关键变化。
据 Ai 姨监测,Bitget 应对 ETH 提现的热钱包在开放后半小时内,余额重新回到 3 万 ETH 以上,超过提现开放前的初始水平。平台公布的数据显示,恢复首小时 ETH 流入约 9,674 枚、流出约 9,023 枚,净流入约 651 ETH。
9 月 30 日,24 小时平台资金流入达 2.31 亿美元,与今年 8 月日均 2.45 亿美元的水平接近。市场此前担心的单向资金外流并未出现。
激励机制同步跟进:
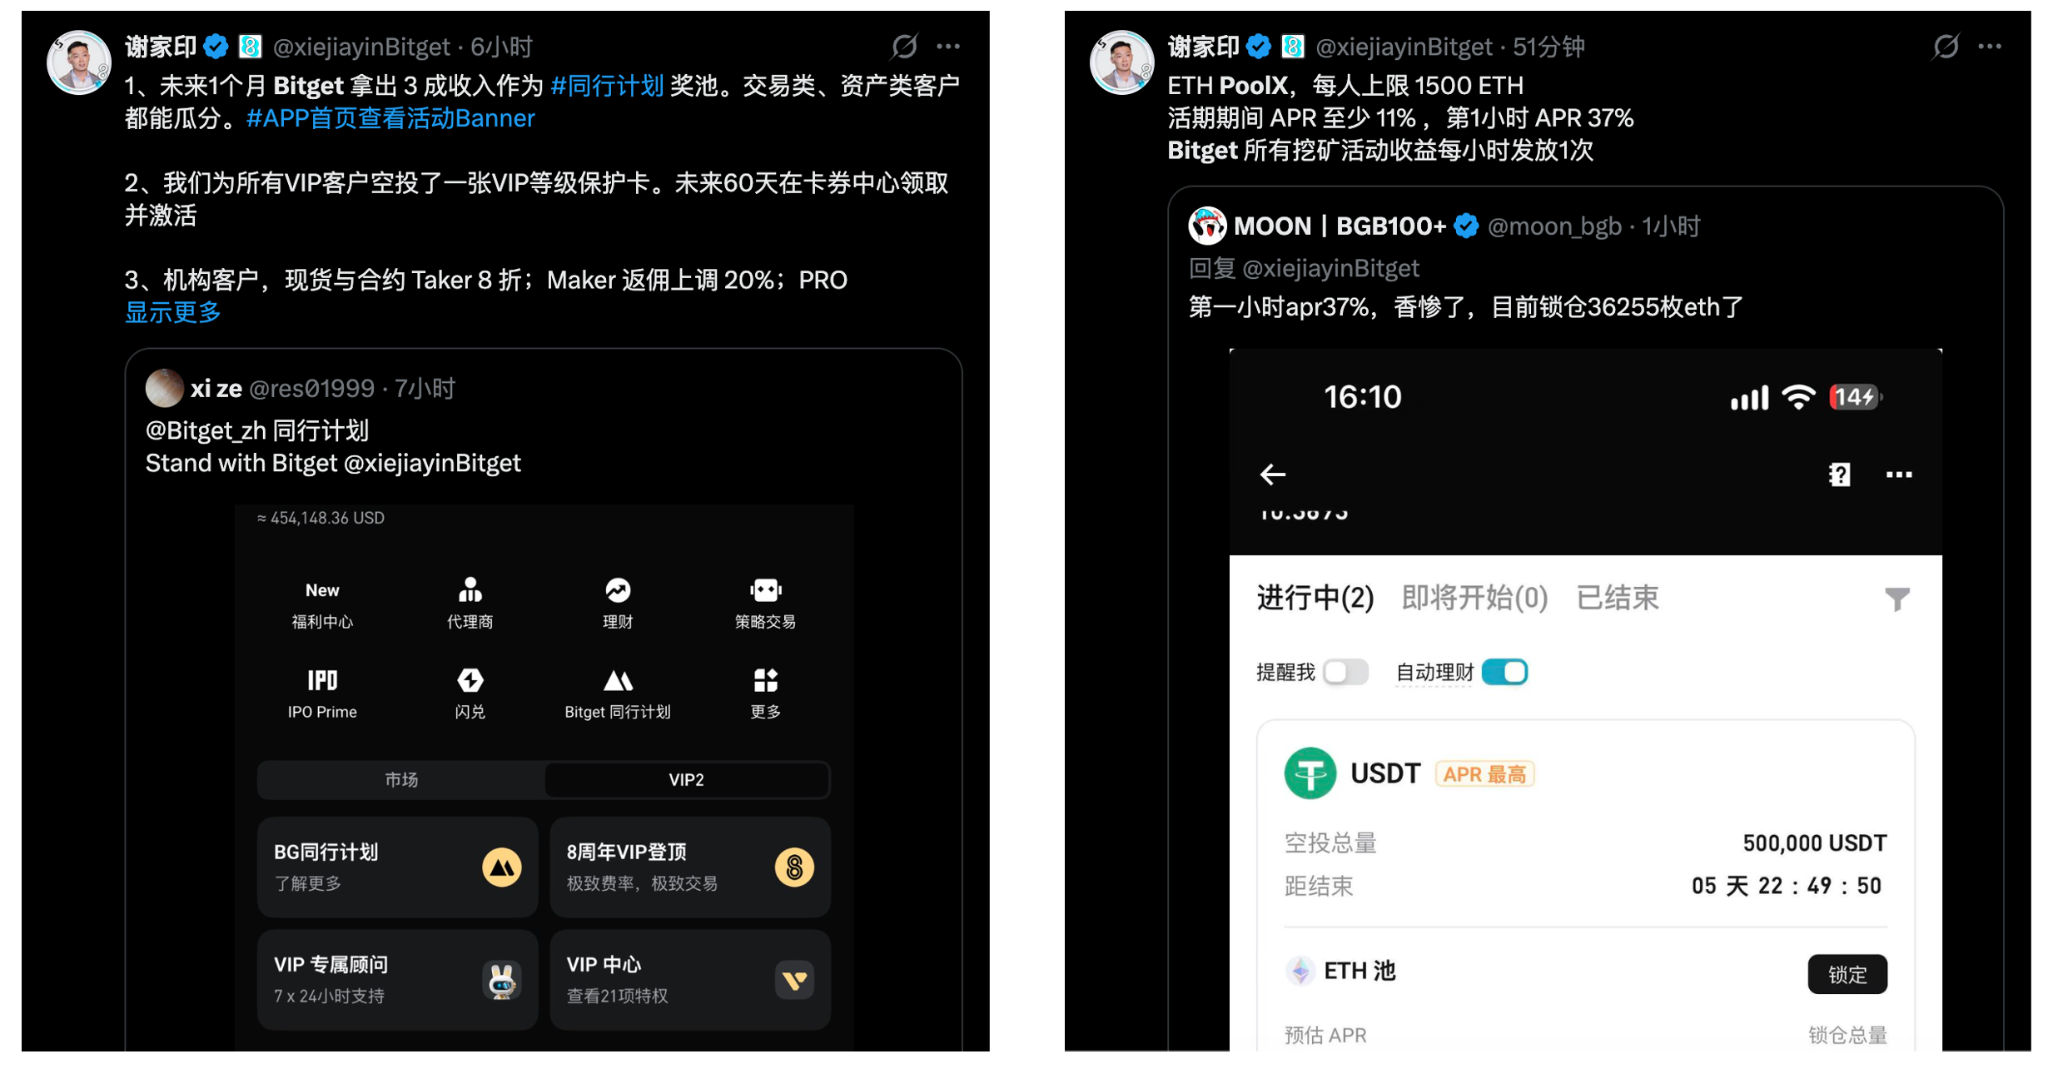
- ETH PoolX:50 万 USDT 奖池,早期预估 APR 一度达 37.11%
- BTC PoolX:10 万 BGB 奖池,按用户前 15 日 BTC 持仓给予加成
- 稳定币理财:USDT 与 USDGO 活期随存随取,限时 APR 分别达 10% 和 12%
- 同行计划:活动期间符合条件交易手续费的 30% 纳入用户奖池,60% 按交易量、40% 按资产量分配
10 月 2 日官方数据显示,首批奖励已向 763,543 名用户发放 1,907,455 USDT。提现恢复解决的是"能不能走",这些活动则是在重启交易、理财与资金沉淀。用户用资金投票,问题从"钱什么时候能提"变成了"参加哪个活动 APR 更高"。
行业互助:危机中的风险处理网络
Bitget 事件发生后,几乎得到了行业"半壁江山"的响应。
最具象征意义的是 Bybit。2025 年 2 月,Bybit 遭遇约 14 亿美元安全事件,Bitget 在 5 小时内提供了 40,000 ETH(当时价值超 1 亿美元),无利息、无抵押、无固定还款期限,Bybit 三天内全额归还。一年多后双方位置互换,Bybit CEO Ben Zhou 公开表示愿意提供帮助,并特别提到"我们遭遇黑客攻击时,Bitget 曾经帮助过我们",随后将相关被盗资金纳入 LazarusBounty 系统追踪。
CZ 公开声援,Binance 安全团队与 Bitget 共享威胁情报、追踪被盗资金;MEXC CEO Vugar Usi 主动联系表示支持。Mandiant 与 SlowMist 参与取证,Circle 与 Tether 参与资产冻结。
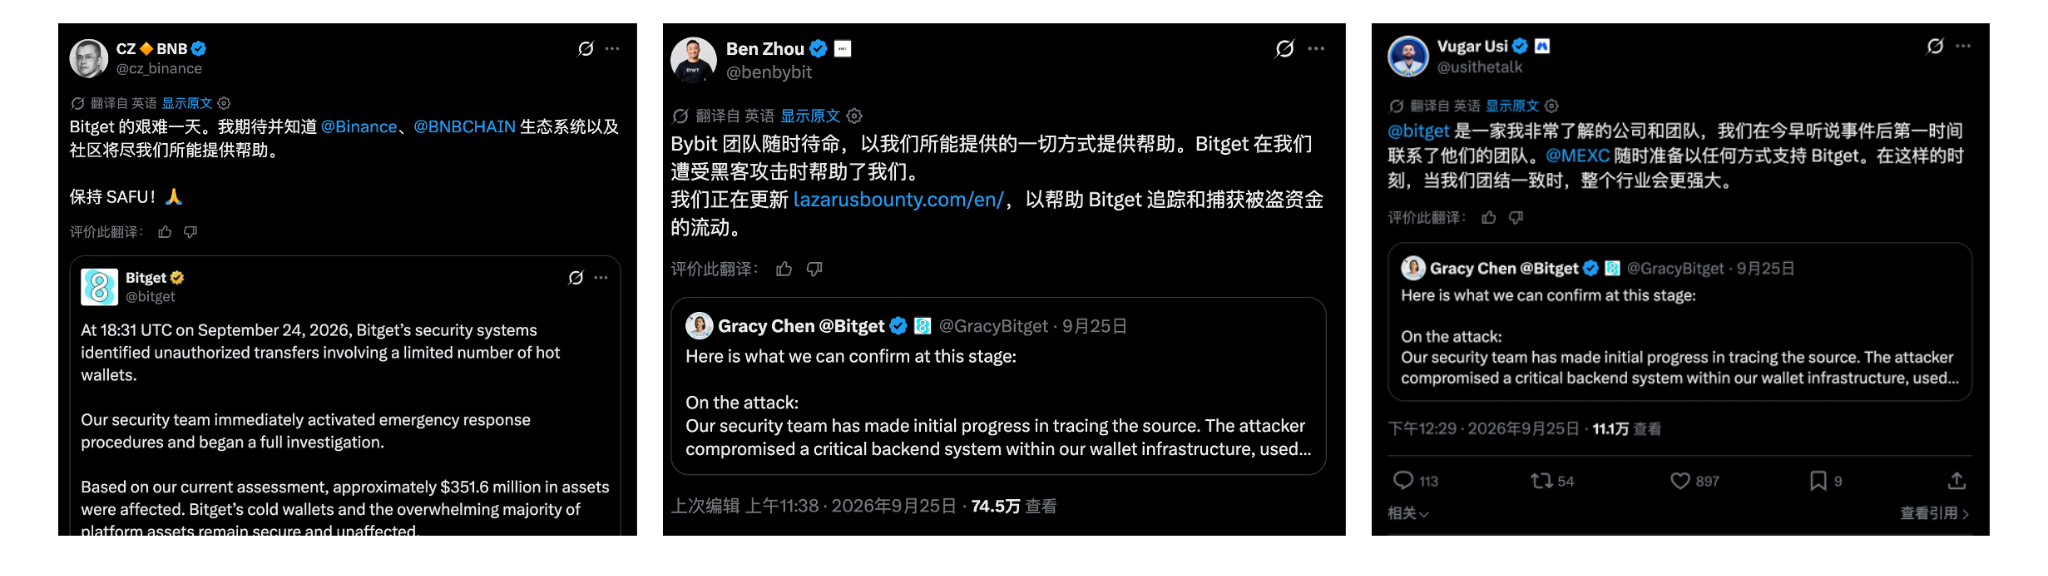
这背后是一个正在成型的行业事实:加密行业没有统一兜底机构,但保护基金、同行协作、安全机构与链上追踪正在构成一套自发的风险处理网络。同时,交易所的防守边界已从私钥和冷钱包,扩展到安全软件、签名系统及一切能接触核心系统的第三方服务。
市场资讯部点评
从近 4 亿美元被盗到资金净流入逆转,Bitget 用五天完成了一次危机应对的完整演示。其价值不在"没出事",而在于出事后的三个确定性:损失有预案承担、恢复有时间表兑现、沟通有管理层站台。保护基金四年前设立、链上可查、用后补足,这套机制的可验证性远比事后承诺更具说服力。对正在走向主流金融的加密行业而言,真正的考验从来不是"永远不出事",而是出事之后能否赔得起、说得清、恢复得了。Bitget 这次给出的答案,值得行业作为危机处理范本参考。