
一个国家级网络攻击体系的真实面貌
2026年9月24日,Bitget遭遇安全事件,部分热钱包与暖钱包出现异常转账。平台最初披露损失约3.516亿美元,随后将确认被转移的资产规模修正至3.875亿美元。
链上取证机构TRM Labs调查发现,本次事件中被盗资金的清洗路径,与此前Bybit、AFX Bridge等朝鲜相关攻击存在明显重合。另一家分析机构Elliptic同样评估认为,此次事件与朝鲜相关黑客存在关联的可能性已达到"高度可能"。
随着链上资金流向被进一步追踪,事件矛头再次指向朝鲜黑客组织Lazarus Group。
自链上世界兴起至今,从Ronin Bridge、Harmony,到Atomic Wallet、Stake、WazirX、DMM Bitcoin,再到2025年震动整个行业的Bybit事件,朝鲜相关黑客已成为全球加密市场最主要的安全威胁之一。若计入目前高度疑似朝鲜所为的Bitget事件,累计规模已接近78亿美元。
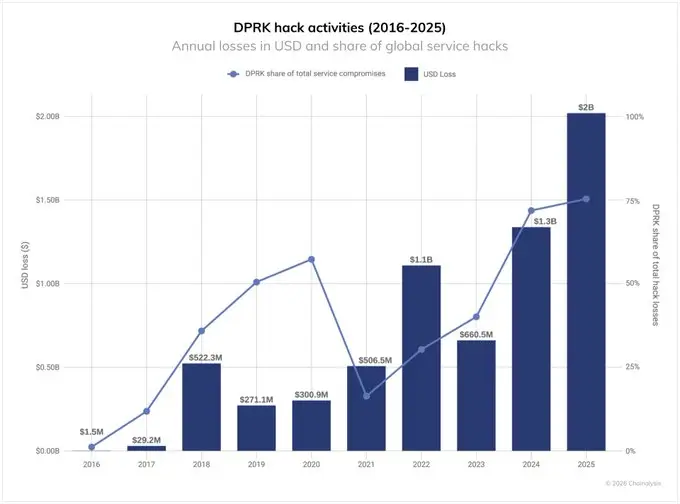
Chainalysis:2025年朝鲜黑客加密资产盗窃金额达20亿美元(图源:www.timesofblockchain.com)
Crypto领域,似乎已经成为朝鲜黑客组织最重要的资金攻击方向之一。
Lazarus不是单一组织,而是一张网络
长期以来,Lazarus常被简单理解为一个朝鲜黑客组织。但实际上,这个名字更像是外界用于描述朝鲜国家级网络攻击体系的一个统称、一张总标签。
在这套体系中,有人负责政府、军工和战略情报,有人长期攻击银行和金融机构,也有人专门针对交易所、钱包、区块链公司和Crypto从业者。
随着不同安全机构的长期追踪,外界又陆续出现了BlueNoroff、APT38、TraderTraitor、Jade Sleet、Sapphire Sleet、Citrine Sleet、AppleJeus、Famous Chollima等大量名称。
这些名称来自不同机构的分类体系,彼此之间存在明显的人员、工具和基础设施交叉,因此很难按照传统公司的方式画出一张清晰的组织架构图。
但如果沿着任务方向去拆分,Lazarus Group这套体系的脉络其实可以梳理清楚。
朝鲜网络力量的顶层结构
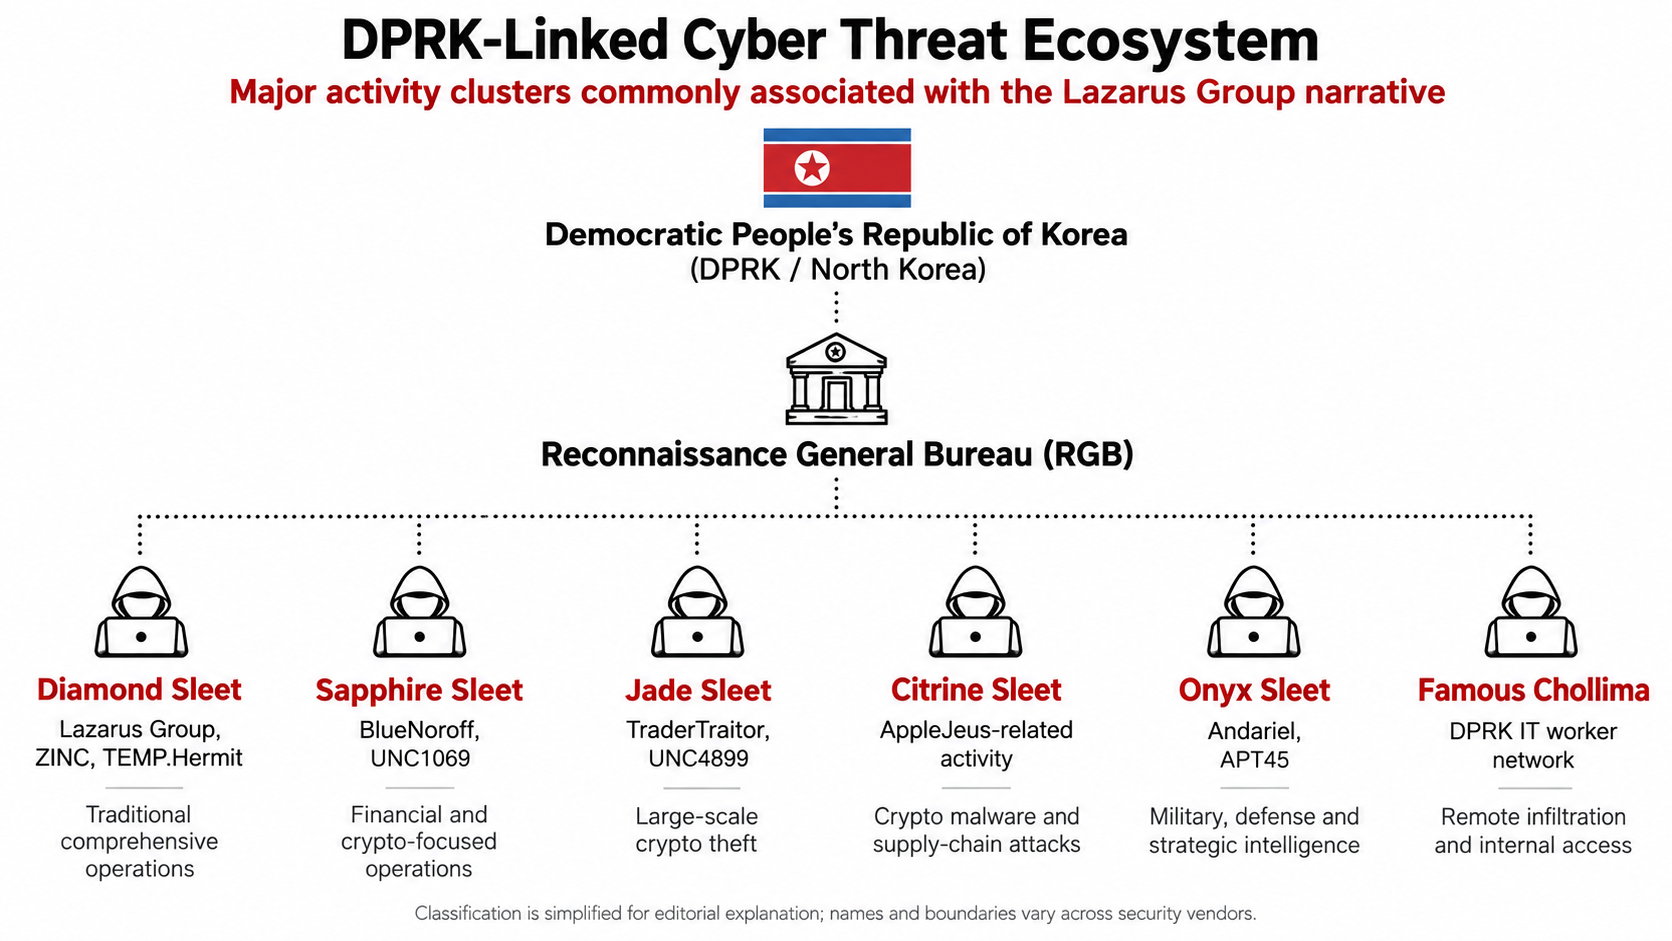
2019年,美国财政部对朝鲜三支主要网络组织实施制裁,明确点名Lazarus Group、BlueNoroff和Andariel,并认定这三支力量均受朝鲜侦察总局(Reconnaissance General Bureau,RGB)控制。RGB是朝鲜最主要的情报机构之一,也是其海外情报与网络行动的重要中枢。
这构成了理解朝鲜黑客体系最基础的结构:RGB负责国家级情报与网络行动,其下长期存在多个承担不同任务的网络力量。Lazarus是其中最早、也是全球知名度最高的标签之一。
而Lazarus、BlueNoroff、Andariel这些名称,本身就主要来自全球安全行业对不同攻击集群的长期追踪。随着攻击持续演化,Microsoft、Mandiant、CrowdStrike等机构又根据恶意软件、服务器基础设施、目标行业和攻击方式,对相关活动进行了进一步拆分。
每家企业都有自己不同的分类体系,所以同一条攻击线,往往同时存在多个名字。
例如Microsoft将Diamond Sleet与Lazarus、ZINC、LABYRINTH CHOLLIMA等名称对应;将Sapphire Sleet与BlueNoroff、CryptoCore、UNC1069、STARDUST CHOLLIMA等活动关联。
Mandiant使用的分类又有所不同。在其长期追踪中,传统Lazarus活动很大一部分被归入TEMP.Hermit;金融攻击力量主要涉及APT38;专门攻击加密行业的活动又进一步出现了CryptoCore(UNC1069)、TraderTraitor(UNC4899)以及与AppleJeus相关的UNC4736。
出现这种混乱局面的根本原因,在于朝鲜不同网络力量之间长期存在人员、工具和基础设施共享。自2020年前后开始,部分攻击者可能共同使用服务器、代码和恶意软件,不同任务组之间也可能重新编组。APT38长期沉寂后,其部分人员被认为可能进入了新的金融和Crypto攻击单元。
因此,同一起攻击在不同安全机构的报告里可能出现不同组织名称,两个看似独立的黑客组织,也可能来自相近的人员和行动体系。
如果按照安全厂商给出的所有名称逐一罗列,Lazarus相关组织可以轻易列出十几个甚至更多。但这种罗列方式对于理解其实际运作意义有限。
目前与Lazarus及朝鲜RGB网络体系关系最密切、同时具有代表性的活动,大致可归纳为几条主要方向:传统综合网络行动、金融盗窃、Crypto大额盗窃、Crypto恶意软件与供应链攻击、军工情报,以及近年来快速扩张的远程IT Worker渗透。
长期以来,我们习惯性地将它们统称为Lazarus Group。
Lazarus体系中的六支主要力量
按照攻击目标和能力方向来拆分,Lazarus相关活动主要可以归纳为几条相对清晰的部分:
- Diamond Sleet:负责综合性网络行动
- BlueNoroff:长期聚焦金融机构和Crypto
- TraderTraitor:主要针对交易所、托管商和大型Crypto目标
- Citrine Sleet:擅长恶意软件、供应链和Crypto定向攻击
- Andariel:主要承担军工、国防和战略情报任务
- Famous Chollima:通过虚假身份进入科技和Crypto企业,形成内部渗透能力
其中与加密市场关系最密切的,主要集中在BlueNoroff、TraderTraitor、Citrine Sleet以及Famous Chollima。
1. Diamond Sleet:历史最久的综合行动线
Diamond Sleet最接近传统意义上的Lazarus Group。
该组织至少从2013年前后就已经持续活跃,攻击范围非常广泛,长期涉及政府、国防、军工、电信、金融机构以及科技企业。其核心任务主要围绕战略情报窃取、网络渗透和破坏性行动展开,同时也具备明显的金融攻击能力。
Diamond Sleet长期擅长鱼叉式钓鱼、恶意软件、供应链攻击以及针对企业内部人员的社会工程。攻击者曾大量使用虚假招聘人员和LinkedIn账号接触目标,通过所谓的工作机会诱导受害者打开恶意文件或程序。
因此,Diamond Sleet可以视为整个体系中历史最久、任务覆盖最广的一条综合行动线。
2. BlueNoroff:从银行到Crypto的金融攻击主力
美国财政部在2019年的制裁文件中,将BlueNoroff列为Lazarus体系中的重要金融攻击力量(Microsoft也将其称为Sapphire Sleet)。
早在2014年前后,BlueNoroff就开始大规模针对银行、SWIFT系统和其他金融机构实施网络盗窃。到2018年,其针对全球金融机构尝试盗取的资金规模已超过11亿美元。孟加拉国央行遭攻击事件,就是这一时期最具代表性的案例之一。
随着加密市场规模不断扩大,BlueNoroff的目标逐渐从传统金融体系延伸到交易所、区块链公司、VC和Crypto从业者。其当前最主要的目标已集中在Crypto、VC、区块链以及其他高价值金融机构,核心目的就是窃取加密资产和相关技术,并且非常擅长社会工程攻击。
他们通常伪装成猎头、投资人、同行或合作方,通过LinkedIn、Telegram等渠道接近目标,再以面试、项目合作、Zoom会议或软件更新等理由,引导受害者运行恶意程序。
Mandiant在今年披露的一起UNC1069攻击中,攻击者先控制受害者熟人的Telegram账号,再邀请目标参加虚假Zoom会议,并疑似使用AI生成的视频冒充另一家Crypto公司的CEO。随后,他们以"音频故障"为由诱导受害者执行所谓的修复命令,最终将恶意程序植入设备。
2026年,Microsoft先后将Axios和Mastra的npm供应链攻击归因于BlueNoroff。其中Mastra事件波及超过140个npm软件包,一旦开发人员或CI/CD系统安装受到污染的版本,恶意代码就可能自动执行,从而进一步窃取凭证、Token和开发环境权限。
BlueNoroff的演变路径清晰可见:早期主要攻击银行和SWIFT,随后逐渐将Crypto纳入核心目标,攻击方式也从传统钓鱼和后台入侵,发展到假招聘、虚假会议、AI社工以及供应链投毒。
3. TraderTraitor:Crypto大额盗窃的执行者
TraderTraitor是目前朝鲜网络体系中主要的Crypto攻击力量之一。
FBI、Mandiant等机构通常将其与UNC4899、Jade Sleet、Slow Pisces等名称对应。Mandiant认为,UNC4899高度聚焦加密行业,主要目标就是区块链公司和相关金融基础设施,并将其归入朝鲜侦察总局RGB体系。
这类组织的核心特点,是专门寻找能够接触交易系统、钱包系统和内部权限的人。
攻击目标通常包括:开发人员、DevOps、系统管理员、钱包负责人,以及能够接触签名和资金管理系统的关键员工。
最常见的手法,是通过LinkedIn等渠道伪装成猎头或招聘人员,以技术面试、Coding Test、GitHub项目等方式诱导目标执行恶意代码,随后窃取账号、Session Cookie和内部系统权限,再逐步进入钱包或交易系统。
2024年DMM Bitcoin被盗事件就是典型案例。当时,TraderTraitor在LinkedIn上伪装成招聘人员,联系日本企业级钱包公司Ginco的一名员工,并发送了一个伪装成招聘测试的恶意Python脚本。攻击者随后利用被窃取的Session Cookie冒充该员工,进入Ginco的内部通信系统,并最终操纵了一笔DMM Bitcoin的正常交易请求。
这次攻击共转走4,502.9 BTC,当时价值约3.08亿美元。FBI和日本警察厅随后正式将事件归因于TraderTraitor。
2025年2月21日,Bybit遭遇约15亿美元的加密资产盗窃,成为加密行业历史上规模最大的单次盗窃事件之一。五天后,FBI正式确认朝鲜对这起攻击负责,并明确将相关攻击活动称为TraderTraitor。
TraderTraitor此前还被FBI与多起大型Crypto事件联系在一起。
2023年,FBI确认这一攻击体系与Atomic Wallet约1亿美元、Alphapo约6000万美元、CoinsPaid约3700万美元的盗窃有关,同时也参与过Ronin Bridge和Harmony Horizon Bridge等大型事件。
TraderTraitor的另一个特点,是攻击目标非常集中,持续关注Crypto公司高管、内部安全团队以及关键基础设施,并曾通过JumpCloud等软件供应链进入下游企业网络。
作为朝鲜Crypto攻击体系中最典型的大额盗窃执行力量,他们通常不会把精力浪费在普通散户钱包上,更多是一次性接触数千万、数亿美元甚至十亿美元级资产的交易所、托管商、钱包系统和区块链基础设施。
4. Citrine Sleet:Crypto恶意软件与供应链专家
Citrine Sleet是另一条长期聚焦Crypto的朝鲜攻击线,其他别名包括AppleJeus、UNC4736、Labyrinth Chollima、Hidden Cobra。Citrine Sleet被认为主要目标就是金融机构、加密公司以及管理加密资产的个人。
其最具代表性的能力,是围绕Crypto场景开发和传播恶意软件。
早在2018年,安全机构就发现朝鲜攻击者制作了经过篡改的加密交易软件,通过看起来正常的网站向目标分发。受害者下载安装后,恶意程序便可以进一步控制设备、窃取凭证,并最终为盗取Crypto创造条件。
美国FBI、CISA和财政部后来将这一系列恶意软件统一称为AppleJeus。美国政府曾统计,仅一年时间,相关攻击就已经覆盖超过30个国家的加密企业和个人。
其攻击方式通常高度贴合Crypto从业者的日常工作场景。攻击者会搭建外观完整的交易平台网站,制作伪装成正常产品的钱包、交易软件或投资工具,再通过社交工程将目标引导至这些页面。部分软件甚至具备正常功能,恶意代码则隐藏在更新程序或后台组件中。
此后,这类攻击逐渐扩展到更复杂的软件供应链。2023年,Mandiant将3CX软件供应链攻击中的部分活动追踪为UNC4736,并认为其与AppleJeus高度相关。攻击链首先利用已经被植入恶意代码的Trading Technologies X_TRADER软件进入3CX环境,随后再通过3CX软件更新影响更多下游企业,形成一次典型的"供应链攻击供应链"。
除此之外,Citrine Sleet也具备较强的漏洞利用能力。2024年,Microsoft发现其利用Chromium浏览器CVE-2024-7971零日漏洞针对Crypto行业实施攻击。
目标访问攻击者控制的网站后,漏洞可被用于执行远程代码,随后进一步突破浏览器沙箱,并部署FudModule Rootkit。
FudModule本身也是一款技术复杂度较高的Rootkit,能够直接干预Windows内核并规避安全检测。Diamond Sleet和Citrine Sleet都曾使用这一工具,这意味着不同朝鲜攻击集群之间存在工具共享。
围绕Crypto场景制作恶意软件,通过假交易平台、假钱包、软件供应链和浏览器漏洞进入目标设备,再进一步获取账号、凭证和资产控制权限,是Citrine Sleet的典型特点。
5. Andariel:军工与战略情报线
Andariel是朝鲜网络体系中另一支长期活跃的重要力量,别称也叫Onyx Sleet、APT45。
美国财政部早在2019年就将Andariel与Lazarus、BlueNoroff一同列入制裁名单,并认定其受朝鲜侦察总局RGB控制。
Andariel的核心任务主要集中在军事、国防、能源、核工业、政府机构以及关键基础设施。
Mandiant的案例显示,Andariel至少从2009年开始持续活动,长期围绕朝鲜的战略需求进行网络间谍行动。其早期目标主要是政府和国防机构,后来逐渐扩展到核工业、医疗、金融以及其他关键行业。
与前面几条Crypto攻击线相比,Andariel的行动更偏向长期情报获取。
2023年,韩国相关机构披露的一起攻击中,Andariel从韩国国防承包商处窃取了超过1.2 TB的数据。Microsoft将攻击中使用的TigerRAT、SmallTiger、LightHand、ValidAlpha等多款恶意软件归入Andariel的工具体系。
Andariel后来逐步扩展至以盈利为目的的攻击,并可能参与勒索软件的开发和部署,其与朝鲜另一支勒索软件组织Storm-0530存在基础设施、工具和人员层面的关联。
对于Andariel而言,它更像朝鲜网络体系中的一支战略型力量,主要服务于军事技术、国防情报和关键基础设施渗透,同时通过勒索、金融犯罪等方式获取资金。
6. Famous Chollima:远程IT Worker渗透网络
Famous Chollima是CrowdStrike对朝鲜远程IT Worker活动的追踪名称。
这类人员通常会使用虚假身份、伪造履历、VPN、远程控制工具以及Laptop Farm,伪装成欧美当地求职者,申请软件开发、区块链开发等远程技术岗位。
进入公司后,他们可以像普通员工一样写代码、参加会议并领取工资,部分人员还会同时为多家公司工作。美国司法部披露的多起案件显示,相关工资经常通过USDC、USDT等加密资产支付,并最终流向朝鲜。
Famous Chollima的模式近年来扩张很快。根据CrowdStrike在2025年的数据,其在此前12个月内已经成功渗透超过320家公司,同比增长约220%。相关人员也开始使用生成式AI制作简历、完善虚假身份,甚至尝试利用实时换脸等技术应对视频面试。
Famous Chollima的重要目标之一就是Crypto行业。一名进入Crypto企业的开发人员,可能合法接触GitHub、云服务器、CI/CD、内部通信系统以及部分钱包基础设施。这些人员除了通过工资创收,还可能保留企业内部访问权限,为后续金融犯罪提供条件。
Lazarus的Crypto大案史:被公开确认的盗窃金额
朝鲜黑客造成的Crypto资金安全事件,至少可以追溯到2017年。
根据美国司法部的披露,朝鲜侦察总局相关黑客自2017年开始持续攻击全球加密企业和虚拟资产服务商。此后,攻击规模从早期的数千万美元一路扩大到数亿美元,最终在2025年Bybit事件中首次达到单笔15亿美元。
以下主要罗列已由美国司法部、FBI、日本及韩国警方等政府或执法机构,公开归因于朝鲜黑客、Lazarus及其相关攻击集群的Crypto盗窃事件。
2017年:斯洛文尼亚加密公司——7500万美元
美国司法部在针对三名朝鲜侦察总局黑客的起诉中披露,2017年12月,朝鲜黑客从一家斯洛文尼亚加密公司窃取约7500万美元加密资产。
2018年:印度尼西亚加密公司——2490万美元
同一份司法文件显示,2018年9月,朝鲜黑客又从一家印度尼西亚加密公司窃取约2490万美元。
2018年:韩国加密交易所——约2.5亿美元
美国司法部随后披露,朝鲜黑客在2018年入侵一家韩国加密交易所,窃取了接近2.5亿美元的虚拟资产。随后,大量资产通过数百笔交易以及中国OTC网络进行清洗。受害交易所名称在相关美国司法文件中并未公开。
2019年:Upbit——约4150万美元
2019年11月,韩国交易所Upbit热钱包中的34.2万枚ETH被盗,当时价值约4150万美元。
这起案件经历了长达数年的调查。2024年,韩国警察厅国家调查本部正式确认,攻击由朝鲜侦察总局旗下的Lazarus和Andariel共同实施,这也是韩国调查机构首次正式确认朝鲜参与针对韩国交易所的加密资产盗窃。
2020年:纽约金融服务公司——1180万美元
2020年8月,朝鲜黑客利用伪装成加密交易工具的CryptoNeuro Trader恶意程序进入一家纽约金融服务公司,并窃取约1180万美元加密资产。该案后来被美国司法部纳入对三名朝鲜侦察总局黑客的正式起诉。
2022年:Ronin Bridge——6.2亿美元
2022年3月,Axie Infinity背后的Ronin Bridge遭到攻击,共有约6.2亿美元ETH和USDC被盗。
同年4月,FBI正式确认Lazarus Group和APT38对此次攻击负责。这也成为当时规模最大的Crypto黑客事件之一。
2022年:Harmony Horizon Bridge——1亿美元
几个月后,Harmony Horizon Bridge再次遭到攻击,约1亿美元加密资产被盗。
2023年1月,FBI正式确认此次攻击同样由Lazarus Group实施。随后,朝鲜黑客还利用RAILGUN等隐私协议清洗其中超过6000万美元的ETH,并将部分资产转换为BTC。